AI Agent Security คืออะไร?
AI Agent Security คือ การควบคุมว่า AI Agent เข้าถึงข้อมูล ใช้เครื่องมือ และลงมือทำอะไรได้บ้าง องค์กรเริ่มได้จากการให้สิทธิ์เท่าที่จำเป็น ให้คนอนุมัติงานที่มีผลกระทบสูง และบันทึกกิจกรรมเพื่อให้ตรวจสอบย้อนหลังและหยุดการทำงานได้เมื่อพบความผิดปกติ
ฝ่ายบัญชีอยากให้ AI Agent อ่านใบแจ้งหนี้จากอีเมลและเตรียมข้อมูลเข้าระบบ งานที่ดูเหมือนมีแค่การอ่านไฟล์เริ่มมีผลต่อธุรกิจทันทีที่เอเจนต์สร้างรายการได้ ถ้าใบแจ้งหนี้ระบุบัญชีธนาคารคนละบัญชีกับข้อมูลที่บริษัทมีอยู่ ใครควรตัดสินใจว่าจะทำอย่างไรต่อ?
คำถามนี้อยู่ในขอบเขตของ AI Agent Security เพราะสิทธิ์ที่เราให้เอเจนต์กำหนดได้ว่าความผิดพลาดจะจบที่รายการรอตรวจ หรือไปถึงการแก้ข้อมูลผู้ขายในระบบจริง ขณะเดียวกัน Google ก็พบว่าผู้โจมตีใช้เอเจนต์ช่วยทำบางขั้นตอนของการบุกรุกแล้ว ทีม IT จึงมีทั้งงานป้องกันระบบเดิมและงานควบคุมสิทธิ์ของเอเจนต์ที่กำลังนำมาใช้
Table of Contents
AI Agent Security คืออะไร และ Google พบอะไรในเหตุโจมตีจริง?
AI Agent ในบทความนี้คือระบบ AI ที่ทำงานตามเป้าหมายหลายขั้นตอนและเรียกใช้เครื่องมือที่องค์กรเชื่อมไว้ได้ เช่น ค้นเอกสาร สร้างรายการในระบบงาน หรือส่งข้อมูลให้ทีมที่รับผิดชอบ การรักษาความปลอดภัยของ AI Agent จึงขึ้นอยู่กับทั้งการตอบของโมเดลและสิ่งที่ระบบปลายทางยอมให้เอเจนต์ทำจริง
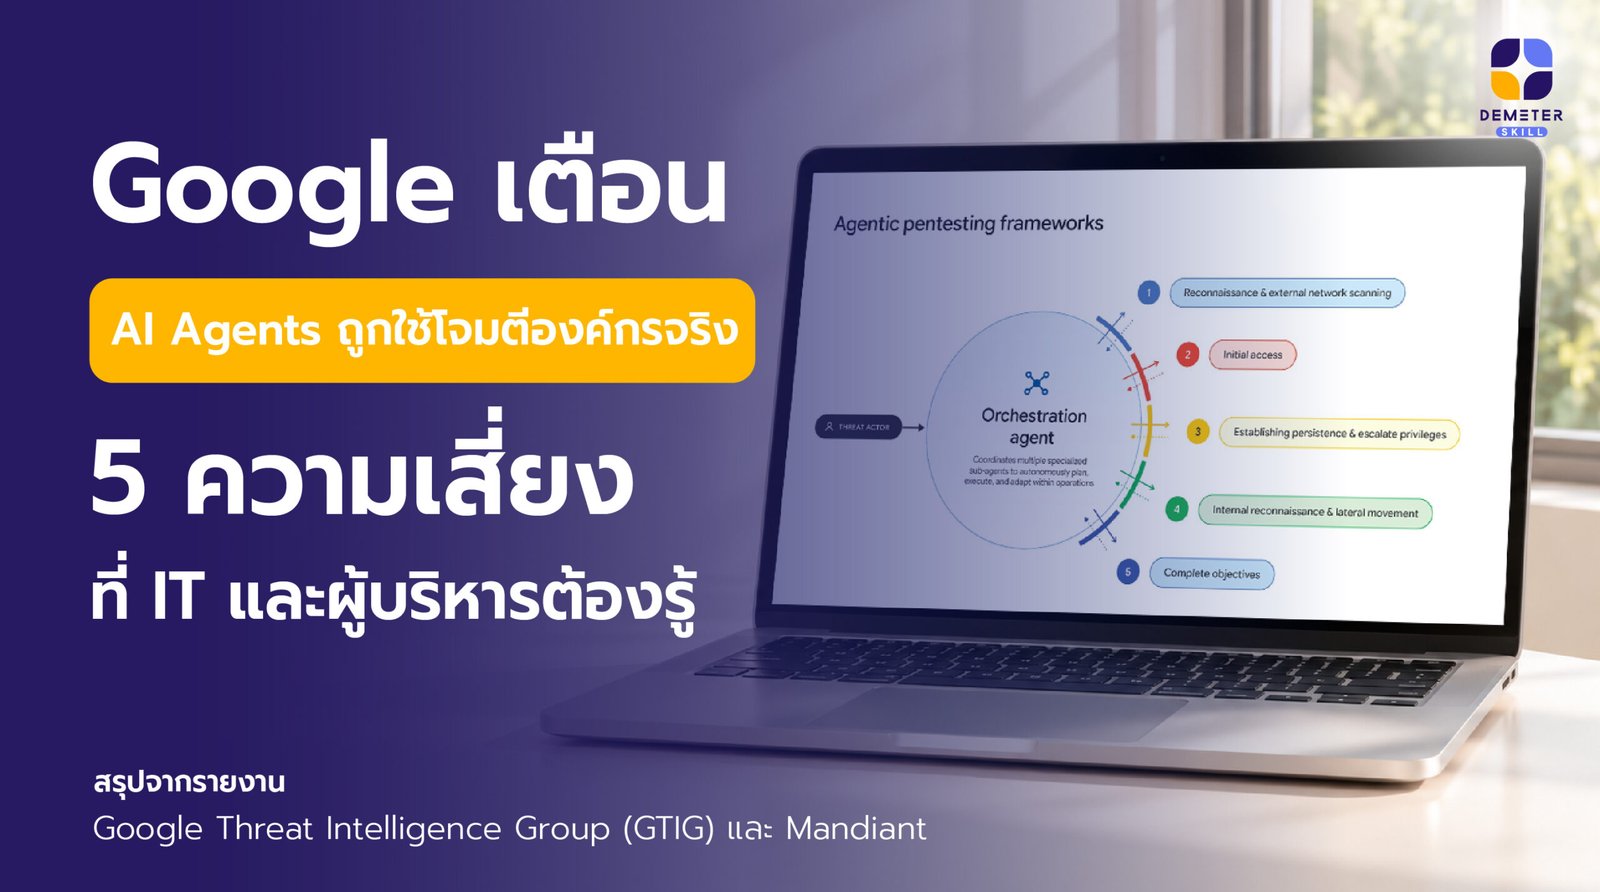
วันที่ 16 พฤศจิกายน 2569 Google Threat Intelligence Group และ Mandiant รายงานว่าพบผู้โจมตีหลายกลุ่มใช้ระบบที่มีเอเจนต์หลายตัวช่วยทำงานบางช่วงของการบุกรุก ในบรรดาเหตุการณ์ที่ Google ระบุ มีเป้าหมายในภาคการบินและอวกาศของสหรัฐฯ ด้วย รายงานยังประเมินว่าการโจมตีลักษณะนี้มีแนวโน้มทำงานอัตโนมัติได้มากขึ้นในอนาคต อ่านรายงาน GTIG AI Threat Tracker
เมื่อผู้โจมตีใช้ AI ทำบางขั้นตอนของการบุกรุกได้เร็วขึ้น ทีม Security ก็อาจมีเวลาน้อยลงในการตรวจจับและหยุดเหตุ เช่น กรณีที่ผู้โจมตีใช้ช่องโหว่ที่ยังไม่ได้แก้หรือใช้บัญชีที่ขโมยมา
อีกเรื่องที่ต้องดูคือ AI Agent ที่องค์กรนำมาใช้เอง ก่อนเชื่อมเอเจนต์กับระบบงาน ทีมควรกำหนดให้ชัดว่า เอเจนต์อ่านข้อมูลอะไรได้ และทำอะไรกับข้อมูลนั้นได้บ้าง เช่น อ่านใบแจ้งหนี้เพื่อสรุปยอดเงิน หรือแก้ไขข้อมูลผู้ขายในระบบบัญชี
5 ความเสี่ยงจาก AI Agents ที่ IT และผู้บริหารต้องรู้
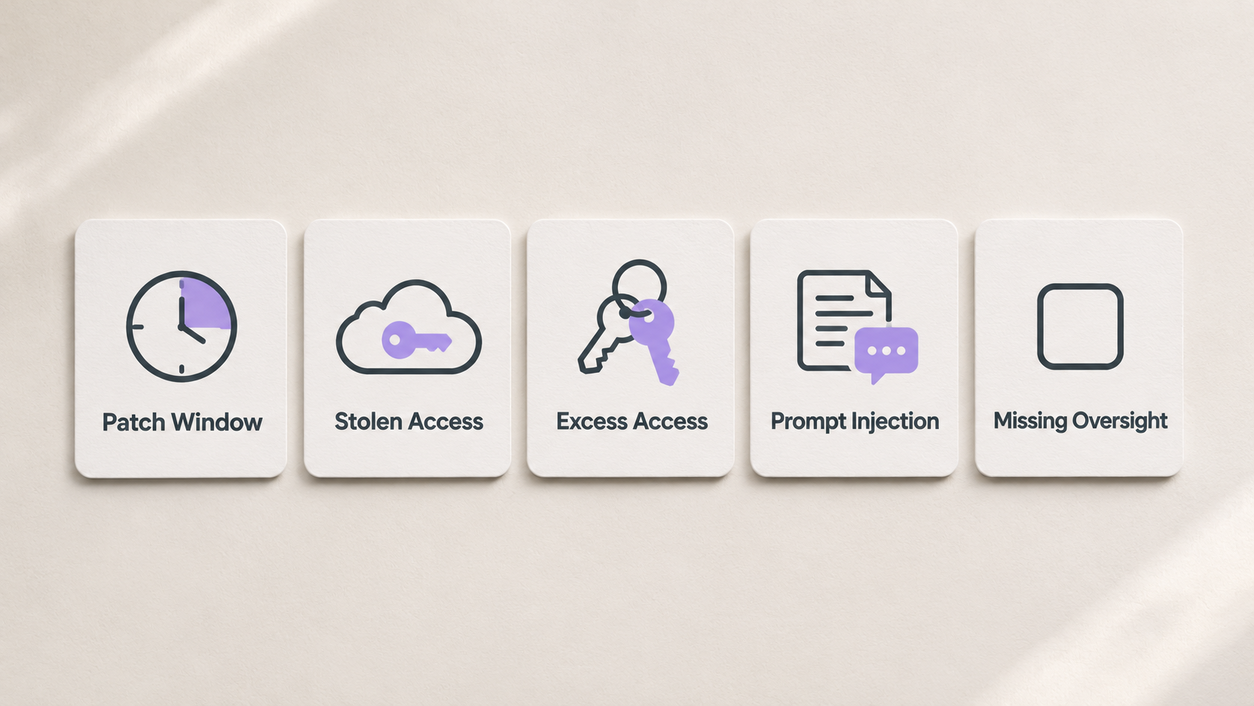
สองข้อแรกมาจากเหตุที่ Google และ Mandiant รายงาน ส่วนสามข้อถัดมาเป็นประเด็นที่ทีมควรใช้ตรวจความปลอดภัยของเอเจนต์ในระบบของตัวเองตามแนวทาง OWASP Top 10 for Agentic Applications
1. เวลารับมือช่องโหว่สั้นลง
รายงาน Google ระบุว่าผู้โจมตีใช้ AI ทำบางขั้นตอนที่เกี่ยวกับช่องโหว่ได้เร็วขึ้น ฝั่ง IT จึงต้องรู้ว่าระบบใดเปิดสู่อินเทอร์เน็ตและใครรับผิดชอบ เมื่อมีรายงานว่าช่องโหว่ถูกใช้โจมตีแล้ว ให้ตรวจว่าระบบใดได้รับผลกระทบ จัดคิวแก้ไขก่อน และยืนยันว่าอัปเดตถึงเครื่องที่เกี่ยวข้องครบแล้ว รายงาน Google Threat Intelligence
2. สิทธิ์ใช้ AI บนคลาวด์ถูกขโมย
Mandiant พบหลายเหตุการณ์ที่มีคนลักลอบใช้สิทธิ์ขององค์กรเพื่อเรียกโมเดล AI หรือที่เรียกว่า LLMJacking ค่าใช้บริการที่พุ่งผิดปกติจึงเป็นสัญญาณให้ทีมตรวจสอบความปลอดภัยของบริการ AI แยกข้อมูลรับรองตามแอปและสภาพแวดล้อม ตั้งเตือนการใช้งานผิดปกติ และกำหนดว่าใครเพิกถอนคีย์ที่เกี่ยวข้องได้ทันทีเมื่อยืนยันเหตุ รายงาน Mandiant เรื่อง LLMJacking
3. Agent ได้สิทธิ์เกินขอบเขตงาน
งานคัดกรองใบแจ้งหนี้อาจต้องอ่านไฟล์จากกล่องอีเมลเดียวและสร้างรายการรอตรวจ หากให้ใช้บัญชีที่เข้าถึงเอกสารฝ่ายอื่นได้ด้วย ข้อมูลย่อมเสี่ยงหลุดออกนอกขอบเขตงาน วิธีเพิ่มความปลอดภัยให้ AI Agent คือแยกบัญชีหรือสิทธิ์ตามงานเมื่อแพลตฟอร์มรองรับ และทดสอบด้วยผู้ใช้ต่างบทบาทว่าระบบคืนข้อมูลตามสิทธิ์ของแต่ละคนจริง
4. ข้อความในอีเมลหรือไฟล์ชักนำ Agent ให้ทำผิดงาน
Indirect Prompt Injection เกิดขึ้นเมื่อระบบ AI ตีความข้อความจากแหล่งภายนอกเป็นคำสั่ง ทั้งที่ข้อความนั้นเป็นข้อมูลให้ตรวจอ่าน มาตรการด้านความปลอดภัยของ AI Agent ควรบังคับใช้ที่ระบบปลายทาง เช่น ให้จุดเชื่อมต่อสร้างได้เฉพาะรายการรอตรวจ และตรวจสิทธิ์ทุกครั้งที่มีการเรียกใช้เครื่องมือ
5. Agent ทำรายการสำคัญโดยขาดการกำกับ
ถ้าเอเจนต์ส่งเอกสารออกนอกองค์กรหรือแก้ไขข้อมูลจริงได้ ควรให้ผู้รับผิดชอบเห็นว่าจะทำอะไรกับข้อมูลชุดไหนและอนุมัติก่อนดำเนินการ เพื่อให้ทีมตรวจสอบความปลอดภัยของเอเจนต์ย้อนหลังได้ ให้เก็บบันทึกว่าเอเจนต์เรียกเครื่องมือใด เมื่อใด ผลเป็นอย่างไร และใครอนุมัติ จำกัดผู้เข้าถึงบันทึกและหลีกเลี่ยงการเก็บข้อมูลลับเต็มฉบับโดยไม่จำเป็น
ตัวอย่าง AI Agent คัดกรองใบแจ้งหนี้ ควรให้ทำอะไรได้บ้าง?
ลองนำ AI Agent Security มาใช้กับงานบัญชี สมมติว่าฝ่ายบัญชีรับใบแจ้งหนี้ผ่านอีเมลกลาง และต้องการลดเวลาคีย์ข้อมูล ให้เอเจนต์อ่านไฟล์จากกล่องอีเมลนั้น ดึงเลขที่เอกสาร ยอดเงิน และชื่อผู้ขาย แล้วสร้างรายการสถานะรอตรวจในระบบบัญชี พร้อมแนบลิงก์ไปยังเอกสารต้นทาง
ถ้าเลขบัญชีบนใบแจ้งหนี้ต่างจากข้อมูลผู้ขายที่บริษัทมีอยู่ ให้เอเจนต์พักรายการและแจ้งเจ้าหน้าที่ตรวจสอบกับผู้ขายผ่านช่องทางติดต่อที่บริษัทมีอยู่แล้ว จากนั้นจึงเข้าสู่ขั้นตอนอนุมัติแก้ข้อมูลตามปกติ สิทธิ์แก้บัญชีธนาคารและสั่งจ่ายยังอยู่กับผู้มีอำนาจในระบบบัญชี
ทดสอบความปลอดภัยของเอเจนต์ก่อนนำไปใช้
ใช้ใบแจ้งหนี้จำลองอย่างน้อยสองแบบ แบบแรกมีข้อมูลตรงกับทะเบียนผู้ขายและต้องได้รายการรอตรวจ แบบที่สองมีเลขบัญชีต่างจากทะเบียนและต้องถูกพักไว้ ตรวจจากระบบบัญชีด้วยว่าสิทธิ์ของเอเจนต์สร้างรายการรอตรวจได้ และการแก้ข้อมูลผู้ขายต้องใช้บัญชีเจ้าหน้าที่ที่ได้รับอนุญาต
หากกำลังออกแบบเอเจนต์ที่ต้องเชื่อมกับข้อมูลองค์กร ดูตัวอย่างต่อได้ที่ Gemini Enterprise Business คืออะไร? และ Gemini เชื่อมต่อ Asana ผ่าน MCP อย่างไร?
เช็กลิสต์สำหรับ IT และผู้บริหารก่อนเปิดใช้ AI Agent
ก่อนอนุมัติให้ใช้จริง ให้เจ้าของงานและ IT ตรวจความปลอดภัยของ AI Agent ด้วยการเดินตามขั้นตอนของเอเจนต์ตัวเดียวกันตั้งแต่ต้นทางถึงปลายทาง แล้วตอบคำถามเหล่านี้ร่วมกัน
- เจ้าของกระบวนการ กำหนดขอบเขตความปลอดภัยของเอเจนต์ ระบุว่างานไหนให้เอเจนต์ทำเองได้ งานไหนต้องรออนุมัติ และใครเป็นผู้ตัดสินใจเมื่อข้อมูลผิดปกติ
- IT ตรวจการตั้งค่าความปลอดภัยของเครื่องมือที่เอเจนต์เรียกใช้ รวมถึงบัญชีและสิทธิ์ที่เอเจนต์ใช้กับแต่ละระบบ โดยเฉพาะสิทธิ์อ่านข้อมูล ส่งออก และแก้ไขรายการจริง
- ทีม Security ทดสอบว่ามองเห็นกิจกรรมที่สำคัญจากบันทึก และผู้รับผิดชอบสามารถหยุดงานหรือเพิกถอนสิทธิ์ได้ รวมถึงตรวจว่างานที่ค้างอยู่จะถูกจัดการอย่างไร
- ผู้บริหาร ตกลงว่าองค์กรจะให้เอเจนต์ทำงานกับข้อมูลจริงได้เมื่อเห็นผลทดสอบใด และใครรับผิดชอบหากต้องพักการใช้งาน
ถ้าทีมจะเริ่มทบทวน AI Agent Security สัปดาห์นี้ ให้หยิบงานที่กำลังจะขยายสิทธิ์จากอ่านข้อมูลไปเป็นเขียนข้อมูลหรือส่งข้อมูลออกมาดูหนึ่งงาน ขอให้ทีมสาธิตทั้งกรณีปกติและกรณีที่ต้องหยุดรายการ เมื่อระบุได้ว่าใครอนุมัติ จะตรวจเหตุย้อนหลังจากที่ไหน และจะหยุดเอเจนต์อย่างไร ทีมจึงมีหลักฐานสำหรับตัดสินใจว่าจะเปิดใช้ในขอบเขตใด
คำถามที่พบบ่อยเกี่ยวกับ AI Agent Security
1
AI Agent ที่อ่านข้อมูลอย่างเดียวเสี่ยงข้อมูลรั่วได้ไหม?
ได้ หากเอเจนต์อ่านข้อมูลได้กว้างกว่าสิทธิ์ของคนที่ถาม หรือส่งคำตอบไปยังช่องทางที่ผู้รับไม่มีสิทธิ์เห็นข้อมูลนั้น จึงควรตรวจทั้งสิทธิ์เข้าถึงเอกสารและปลายทางของคำตอบ
2
ก่อนซื้อแพลตฟอร์ม AI Agent ควรขอให้ผู้ขายสาธิตอะไร?
ให้สาธิตด้วยข้อมูลจำลองว่าผู้ใช้สองคนที่มีสิทธิ์ต่างกันเห็นข้อมูลอย่างไร ส่งกิจกรรมไปตรวจสอบย้อนหลังได้แค่ไหน และเมื่อปิดเอเจนต์หรือเพิกถอนสิทธิ์แล้ว งานที่กำลังทำและงานที่รออยู่จะเป็นอย่างไร
3
ถ้าเปิดใช้ AI Agent ไปแล้วและยังไม่มีทะเบียน ควรเริ่มจากตัวไหน?
เริ่มจากเอเจนต์ที่เข้าถึงข้อมูลสำคัญหรือทำรายการที่ย้อนกลับยาก เช่น ส่งข้อมูลออกนอกองค์กรหรือแก้ไขข้อมูลในระบบจริง ระบุเจ้าของงานและทดสอบวิธีหยุดการทำงานของเอเจนต์แต่ละตัว